
Panduan Komprehensif: Ruang Lingkup Pelindungan Data Pribadi Berdasarkan UU No. 27/2022 dan PP No. 33/2026
Penerbitan Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP) yang diperkuat oleh Peraturan Pemerintah Nomor 33 Tahun 2026 yang diundangkan pada tanggal 16 Juli 2026 sebagai aturan pelaksana teknisnya memberikan kepastian hukum dan standar tata kelola data digital di Indonesia. Kerangka hukum ini menetapkan batasan, hak, serta kewajiban yang mengikat bagi seluruh entitas pengelola data.
- Ruang Lingkup Yurisdiksi
Aturan ini berlaku untuk setiap tindakan hukum pemrosesan data pribadi dengan batasan yurisdiksi berikut:
- Subjek Hukum: Berlaku bagi Orang Perseorangan, Badan Publik, dan Organisasi Internasional.
- Yurisdiksi Teritorial: Berlaku bagi pihak yang berada dan melakukan pemrosesan data di dalam wilayah hukum Republik Indonesia.
- Yurisdiksi Ekstrateritorial: Berlaku bagi pihak yang berada di luar wilayah Indonesia, selama tindakan pemrosesannya:
- Memiliki akibat hukum di dalam wilayah Indonesia.
- Melibatkan Subjek Data Pribadi warga negara Indonesia di luar negeri.
- Pengecualian Hukum: Pemrosesan data pribadi oleh orang perseorangan dalam rangka kegiatan pribadi atau rumah tangga (personal or household activities) yang tidak bersifat komersial atau profesional dikecualikan dari ketentuan ini.
- Klasifikasi Data Pribadi yang Dilindungi
Berdasarkan Pasal 5 UU PDP yang diatur dalam PP No. 33/2026, Data Pribadi dikelompokkan menjadi dua jenis berdasarkan tingkat risikonya:
A. Data Pribadi Spesifik (Sensitif)
Data yang memerlukan tingkat pengamanan ekstra karena berpotensi menimbulkan kerugian besar atau diskriminasi jika bocor, yaitu:
- a. Data dan Informasi Kesehatan: Riwayat medis, rekam medis, diagnosis, dan terapi.
b. Data Biometrik: Karakteristik fisik/perilaku unik untuk identifikasi otomatis (contoh: sidik jari, pemindaian retina, pengenalan wajah).
c. Data Genetika: Informasi DNA dan sifat keturunan.
d. Catatan Kejahatan: Rekam jejak tindak pidana atau putusan pengadilan.
e. Data Anak: Data milik individu di bawah usia 18 tahun dan belum menikah.
f. Data Keuangan Pribadi: Nomor rekening, riwayat kredit, transaksi, dan tingkat pendapatan.
g. Data Spesifik Lainnya: Data yang ditetapkan oleh peraturan perundang-undangan.
B. Data Pribadi Umum
Data umum yang dapat mengidentifikasi seseorang baik secara mandiri maupun digabungkan:
a. Nama lengkap.
b. Jenis kelamin.
c. Kewarganegaraan.
d. Agama dan status perkawinan.
e. Data kombinasi (contoh: nomor telepon, alamat rumah, atau alamat IP).
- Peran dan Subjek Tata Kelola Data
PP No. 33/2026 menegaskan batasan peran dan tanggung jawab hukum setiap pihak:
A. Subjek Data Pribadi: Orang perseorangan yang pada dirinya melekat data pribadi.
B. Pengendali Data Pribadi: Pihak yang menentukan tujuan dan memegang kendali atas pemrosesan data pribadi.
C. Pengendali Data Pribadi Bersama (Joint Controllers): Dua atau lebih pengendali yang menetapkan tujuan pemrosesan bersama. Wajib memiliki perjanjian tertulis dan menanggung tanggung jawab renteng atas pelanggaran yang terjadi.
Prosesor Data Pribadi: Pihak yang melakukan pemrosesan data atas nama Pengendali Data Pribadi berdasarkan kontrak tertulis. Sub-prosesor hanya boleh ditunjuk atas persetujuan tertulis dari Pengendali Data.
- Siklus Pemrosesan Data Pribadi
Ruang lingkup pemrosesan mencakup seluruh tahapan siklus hidup (lifecycle) data:
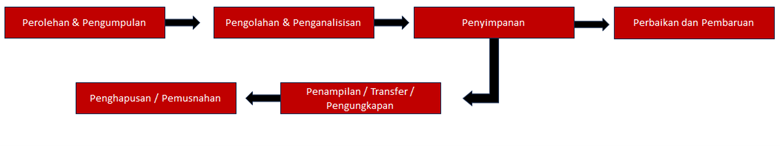
- Perolehan dan Pengumpulan: Dikenakan prinsip transparansi dan persetujuan.
- Pengolahan dan Penganalisisan: Sesuai dengan tujuan awal yang disampaikan kepada pemilik data.
- Penyimpanan: Memperhatikan keamanan sistem dan masa retensi data.
- Perbaikan dan Pembaruan: Memastikan akurasi data secara berkala.
- Penampilan, Transfer, atau Pengungkapan: Pembagian data internal maupun eksternal.
- Penghapusan atau Pemusnahan: Dilakukan saat masa simpan berakhir atau atas permintaan Subjek Data.
- Kewajiban Teknis & Operasional Berdasarkan PP No. 33/2026
| Area Kepatuhan | Ketentuan Operasional |
| Dasar Pemrosesan (Legal Basis) | Wajib memiliki setidaknya satu dasar hukum: persetujuan (consent), pemenuhan kewajiban perjanjian, kewajiban hukum, kepentingan vital, tugas pelayanan publik, atau kepentingan yang sah (legitimate interest). |
| Penilaian Dampak (DPIA) | Wajib disusun untuk pemrosesan berisiko tinggi (contoh: analisis profil otomatis, pemrosesan data sensitif skala besar, atau penggunaan teknologi baru seperti AI). |
| Pejabat PDP (DPO) | Wajib ditunjuk oleh: (1) lembaga publik, (2) pengendali dengan kegiatan utama berupa pemantauan sistematis skala besar, atau (3) pengolah data spesifik skala besar. |
| Notifikasi Kebocoran Data | Apabila terjadi kegagalan sistem/kebocoran data, Pengendali wajib mengirimkan pemberitahuan tertulis kepada Lembaga PDP dan Subjek Data paling lambat 3×24 jam (72 jam). |
| Transfer Data Internasional | Dapat dilakukan melalui tiga opsi: (1) tingkat pelindungan negara tujuan setara/lebih tinggi, (2) adanya klausul standar pengikatan data (Standard Contractual Clauses), atau (3) persetujuan langsung dari Subjek Data. |
- Hak Subjek Data dan Penegakan Sanksi
Hak-Hak Subjek Data
Subjek data berhak atas akses, perbaikan data, penarikan persetujuan, permohonan pemusnahan (right to be forgotten), pembatasan pemrosesan, hingga pengajuan keberatan atas keputusan yang dibuat secara otomatis (automated decision making).
- Ketentuan Sanksi dan Denda
- Sanksi Administratif: Peringatan tertulis, penghentian sementara kegiatan pemrosesan, pemusnahan data, serta denda administratif hingga 2% dari total pendapatan tahunan untuk korporasi.
- Sanksi Pidana: Pidana penjara 4 hingga 6 tahun dan denda pidana Rp4 miliar hingga Rp6 miliar untuk tindakan sengaja mengumpulkan data secara ilegal, mengungkapkan data tanpa hak, atau memalsukan data pribadi demi keuntungan pribadi/korporasi.